
A kaliforniai központú Vectra AI egy, a fejlett mesterséges intelligenciát hatékonyan használó NDR-gyártó.
A cég elsőként fejlesztett olyan gépi tanuláson (ML) és AI-alapokon nyugvó technológiát, amely képes tanulni a hálózati viselkedésből, folyamatosan karbantartott és fejlesztett forgalmi modelleket használ, és a hálózati metaadatokat figyelve tud a kommunikációs mintázatokból valós időben azonosítani a támadásokat anélkül, hogy a titkosított forgalmat dekódolnia kellene. Ezek a modellek a MITRE ATT&CK-technikák több mint 90%-át lefedik. Az alkalmazott technológiáknak köszönhetően a hálózati forgalmak vizsgálatakor megtakarítja a bonyolult és drága csomagbontási műveleteket, nem kell a hálózati topológiát változtatni, elég csak mirror/TAP/packet brokertől megkapnia a vizsgálandó forgalmat, és már működőképes is.
Az anomáliák észlelésén túl szintén a mesterséges intelligencia vezérli az úgynevezett triage műveletet is. Ennek során automatikusan elemzi az ügyfél környezetére jellemző észlelési mintákat, értékeli az adott esemény relevanciáját, vagyis azt, hogy mennyire valószínű, hogy egy adott esemény rosszindulatú, valamint hogy egy adott eseményből adódó veszély milyen szintű. Mindezeknek köszönhetően a Vectra így csökkenti a riasztási zaj >80%-át.
A Vectra azonban több, mint egy „csupán” a hálózati forgalom elemzésére szolgáló NDR-megoldás. Mint ismert, a Vectra AI képes EDR-megoldásokkal is integrálódni. Ennek révén az endpoint-detektálások felhasználásával még hatékonyabban képes az észlelésre, valamint ezen adatok hasznosításával már a nyomozáshoz is több és részletesebb információ áll rendelkezésre. Mindez pedig „visszafelé” is működik, pl. a SentinelOne integráció esetén egyrészt megkapja annak észleléseit, másrészt a SentinelOne is tud a Vectra adataival dolgozni.
Hogyan végzi az azonosítást a Vectra AI
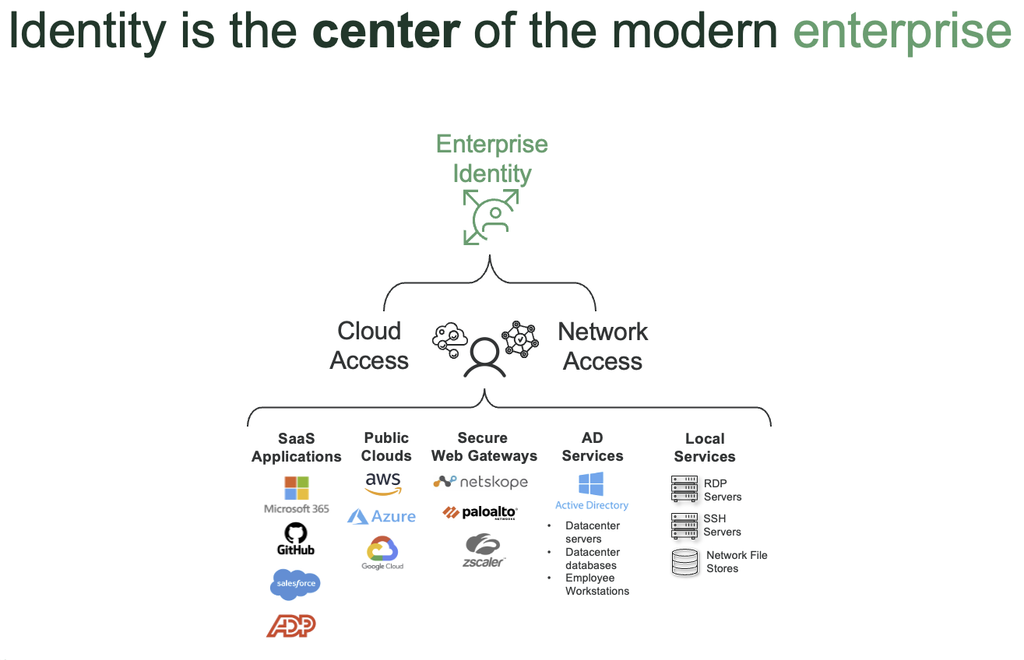
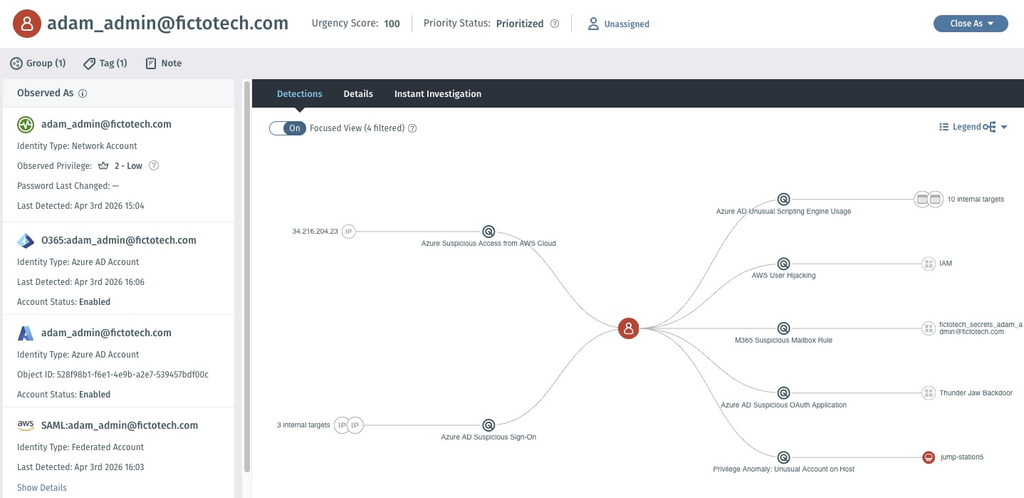
Ugyancsak hangsúlyos képessége a Vectra AI-nak, hogy számtalan forrásból képes identity-információk gyűjtésére is. Ez azért lényeges, mert napjaink IT-megoldásai között az identitások használata fontos közös kapcsolódási pontot jelent. Nagyon sok szervezet használja például az Entra ID-t IDP-t (Identity Provider), így ugyanazt az identitást használja a saját hálózatán, az egyedi fejlesztésű és a SaaS-alkalmazásokban (MS365), valamint publikus felhős környezetekben (mint például az AWS/Azure) is. Ezen identitások követése révén nagyban növelhető a védelmi rendszer hatékonysága. Ha például anomáliát észlel a hálózati szenzor egy hoston, az ahhoz köthető identitás tevékenységeinek követése során további kockázatok azonosíthatók be. Felhívhatja a figyelmet az érintett identitással például az MS365-ben végzett egyéb potenciális károkozásra is, vagy jelezheti, hogy egy támadó az adott kompromitálódott identitást felhasználva milyen további rendszerekhez férhetett még hozzá.
Az Entra ID-n kívül képes információt kapni Azure- és AWS-környezetekből, így a fentiekkel együtt tud valósidejű fenyegettségészlelést és felhős viselkedésalapú detektálást is végezni. Az MS365-tel is képes integrálódni, ahol észlelni tudja a gyanús tevékenységeket (valamint reagál is azokra), nem beszélve arról, hogy lokális AD-val is tud természetesen kapcsolódni.
Miért több a Vectra a hagyományos NDR-megoldásoknál?
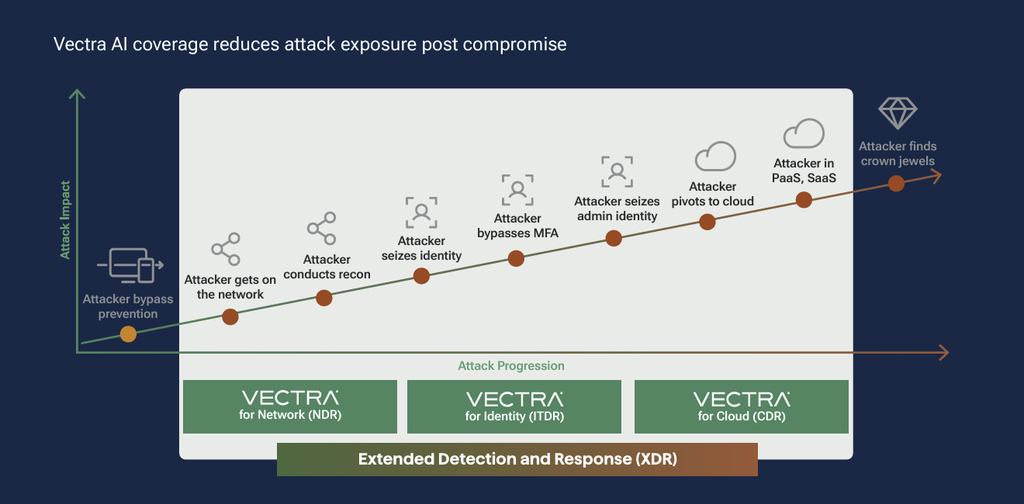
A Vectra jóval több, mint egy hagyományos NDR-megoldás. Egy AI-alapú fenyegetésészlelő és -reagáló platform, amely a hálózat mellett a felhő és az identitás rétegeit együtt figyeli, hogy a potenciális támadók viselkedését azonosítsa. Különösen erős az identitás-alapú védelemben, mert Active Directory, Entra ID, M365, Azure és AWS identitás-adatait korrelálva képes a potenciális fiókátvételt (account takeover), a jogosultságnövelést, a szervizfiókkal történő visszaélést vagy identitás-alapú lateral movementet észlelni, így gyakorlatilag ITDR (Identity threat detection and response) funkcionalitás is megvalósítható vele, ami egyedi az NDR-piacon.
Fontos záró megjegyzés, hogy más gyártókkal szemben a felhős konzolos verzió mellett az on-premise telepíthető változat továbbra is elérhető.
Összegzés
A Vectra AI mesterséges intelligencián és gépi tanuláson alapuló NDR-megoldás, melynek különlegessége, hogy a titkosított forgalom dekódolása nélkül, valós időben azonosítja a támadásokat, miközben az AI-vezérelt elemzéssel több mint 80%-kal csökkenti a riasztási zajt. A hagyományos NDR-ekkel szemben szorosan integrálódik EDR-rendszerekkel (pl. SentinelOne), valamint mély identitás-alapú (AD, Entra ID, M365, Azure, AWS) védelmet nyújt. Így hálózati, felhős és ITDR-funkciókat egyesít, és on-premise formában is telepíthető.
Gyakran ismételt kérdések
Nem. A Vectra AI gépi tanulási és AI-modelljei a hálózati metaadatokat és kommunikációs mintázatokat elemzik, így drága és bonyolult csomagbontási műveletek nélkül, valós időben észleli a fenyegetéseket a titkosított forgalomban is.
Az AI által vezérelt automatikus triage művelet elemzi a szervezet saját észlelési mintáit, felméri az események relevanciáját, valószínűségét és kockázati szintjét. Ezzel a folyamattal a riasztási zaj több mint 80%-át képes kiszűrni.
A Vectra szorosan integrálható EDR-megoldásokkal (például SentinelOne-nal), amellyel kétirányú adatcserét valósít meg. Emellett összekapcsolható felhős és helyi identitásszolgáltatókkal (Entra ID, lokális AD, AWS, Azure, MS365) is.
A hálózati forgalom mellett az identitás- és felhőrétegeket is együttesen figyeli. Az Active Directory, Entra ID és felhős identitások adatainak korrelálásával képes észlelni a fiókátvételeket, jogosultságnövelést és az identitás-alapú oldalirányú mozgást (lateral movement), így egyedülálló ITDR (Identity Threat Detection and Response) funkcionalitást is biztosít.
Sok más gyártóval ellentétben a Vectra AI a felhős konzolos opció mellett továbbra is elérhető teljes körűen on-premise (helyben telepíthető) változatban is.
