
A 2012-ben alapított cég nyílt forráskódú projektből indult (Elastic Stack) és az évek során a keresési, a felügyeleti, valamint a biztonsági és elemzési piac kulcsszereplőjévé vált – főként ott, ahol nagy adatmennyiségben kell keresési és elemzési feladatokat végezni.
Manapság egyre nagyobb adatméretekkel dolgoznak a vállalatok, továbbá ezzel a trenddel párhuzamosan az LLM AI-alkalmazások elterjedése is növelte az igényt egy ilyen megoldás iránt. A vállalat másik nagyon fontos hajtóereje a SIEM és az observability (megfigyelhetőségi) piac robbanásszerű bővülése. Ma már ezeken a területeken is releváns az Elastic Search tudása.
Miért olyan sikeres az Elastic?
A siker egyik oka, hogy a nyílt forráskód+freemium modell kombinálása révén az Enterprise szolgáltatásokkal, így a technológiával még csak ismerkedő cégek az ingyenes verziót használva szerezhetnek tapasztalatokat a termékről, majd később, ahogy nőnek az igényei, már az alapokat ismerve válthatnak a fizetős változatra. A siker másik oka, hogy nagyon széles azon támogatott környezetek köre, ahol használható az Elastic Search. Ez kiterjed a dedikált fizikai szerverektől, on-premise virtualizált környezetektől, konténeres/Kubernetes környezetektől a publikus felhők self-managed változatain át az Elastic által hostolt és felügyelt (Elastic Cloud Hosted, Elastic Cloud Serverless) infrastruktúrákig.
Az Elastic Search számos kimagasló technológiát fejlesztett, ilyen az elosztott, valós idejű kereső és analitikai motor, amely egyszerre képes kezelni strukturált, félig strukturált és strukturálatlan adatokat is. Különösen erős full-text keresésben, aggregációkban, horizontális skálázásban és gyors REST API-alapú integrációkban.
Technológiák az Elastic mögött
Emellett az Elastic élen jár a RAG (Retrieval-Augmented Generation) technológia fejlesztésében is. Ez a technológia lehetővé teszi, hogy egy keresőmotor együttműködjön nagy nyelvi modellekkel (LLM), ahol a modell nemcsak a betanított tudásra támaszkodik, hanem a keresőmotor először kikeresi a releváns dokumentumokat az LLM számára, majd az ezek alapján generál választ. Ez a technológia csökkenti a LLM-rendszerekre jellemző “hallucinációkat”, mert releváns, visszakereshető forrásokból érkező találatokból dolgozik, valamint aktuálisabb is, mert egyszerűen korlátozható, hogy a RAG milyen régi adatokkal dolgozhat (pl. az adott dátumnál régebbi információkat kizárhatja).
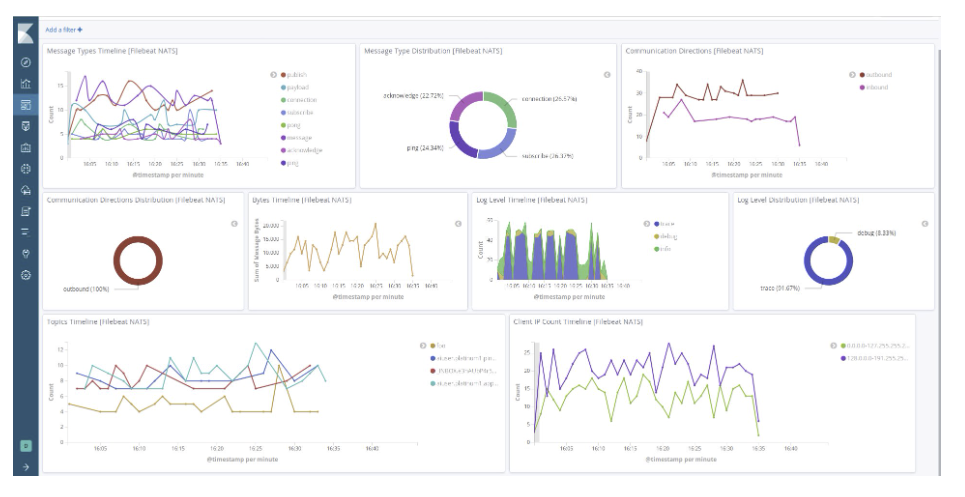
További fontos összetevője a Kibana, az Elastic Stack virtualizációs rétege, ami szintén egy nyílt forráskódú eszköz. Segítségével, egy intuitív felhasználói felületet használva, kódolás nélkül, valós idejű dashboardok, keresések és elemzések készítését teszi elérhetővé az Elasticsearch-ben lévő adatokkal.
Elastics Search: több mint keresőplatform
Az Elastic Search mára már több, mint egy klasszikus keresőplatform, hiszen további területekre is fókuszál:
Ezek közül a “Search”: funkciója értelemszerűen a keresés; gyakorlatilag ebből nőtt ki a cég. Nem egyszerűen kulcsszavas találatokat ad, hanem relevancialapú rangsorolást és összetettebb lekérdezésekre ad választ. Különösen erős LLM-modellek kiszolgálásában, amelyekre chatbotokat lehet építeni, hogy a vállalati tudásbázisokból pontos válaszokat biztosítsanak a felhasználók részére (lásd a korábban említett RAG-technológiát).
Elastic Observability
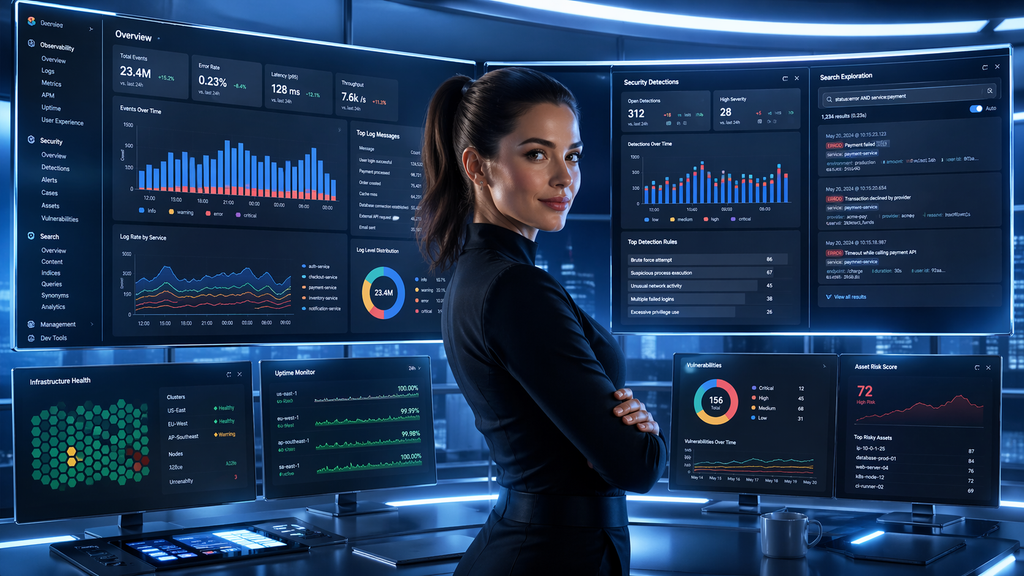
A másik terület, ahol hatékony lehet az Elastic bevezetése, az a megfigyelhetőség (observability). A modern rendszerek mára annyira összetetté váltak, hogy előre definiált monitorozási szabályokkal már nem átláthatók. Az Elastic megoldásai túlmutatnak az egyszerű logmonitorozáson: többek között OpenTelemetry-kompatibilis adatgyűjtést, AI/ML-alapú elemzést kínálnak anomáliák és mintázatok felismerésére, valamint az Elastic által fejlesztett Logstash komponensre épülő egységes adatmodellt alkalmaznak. Ennek köszönhetően a hibák gyökérokai gyorsabban feltárhatók, és a rendszer képes proaktívan észlelni a problémákat még azelőtt, hogy a felhasználók tapasztalnák azokat. Így különösen értékes lehet felhős, mikroszolgáltatásos vagy hibrid környezetekben, ahol a logok, metrikák és trace-ek összekapcsolása, kollerálása valódi képet ad a rendszer állapotáról. A megoldás biztosít továbbá APM-et (Application Performance Monitoring), infrastruktúra-monitoringot, riasztási és dashboard-funkciókat. Ezeket több mint 400 integráció és AI/AIOps-funkciók (AI-alapú incidensdetektálás, agent-alapú workflow-ok) támogatják. Ezeknek köszönhetően az Elastic jelentős üzemeltetési előnyt biztosít, hiszen a teljesítményt, a biztonságot és a felhasználói élményt is javítja az állásidő csökkentése mellett.
Elastic Security
A gyártó harmadik fókuszterülete egy egységes biztonsági platform, amely következő generációs SIEM-et, XDR-t, végpontvédelmi és felhőbiztonsági képességeket egyetlen megoldásban foglalja össze. Célja, hogy a szervezet teljes környezetében valós időben tudjon fenyegetéseket észlelni, kivizsgálni és kezelni. A platform a korábban már ismertetett Elastic Search, Observability és Kibana keresési, elemzési és virtualizációs képességeire épül. Ezáltal különösen jól használható ott, ahol nagy adatmennyiséget nagyszámú forrásból érkezve kell feldolgozni, elemezni, és felismerni a potenciális fenyegetettségeket, majd reagálni rájuk, valamint fejlett nyomozási eszközöket biztosítani az SOC-csapatok elemzőinek. Említésre méltó, hogy az úgynevezett “frozen tier”-ekben (hosszú távra tárolt adatokban) is képes keresni a Searchable snapshots-ok segítségével (Enterprise licenc-igény!), így nagyságrendekkel olcsóbb tárolókat is támogat és mégis kereshetők maradnak olyan adatok, amelyek más SIEM-rendszerekben csak bonyolult folyamatokkal állíthatók helyre.
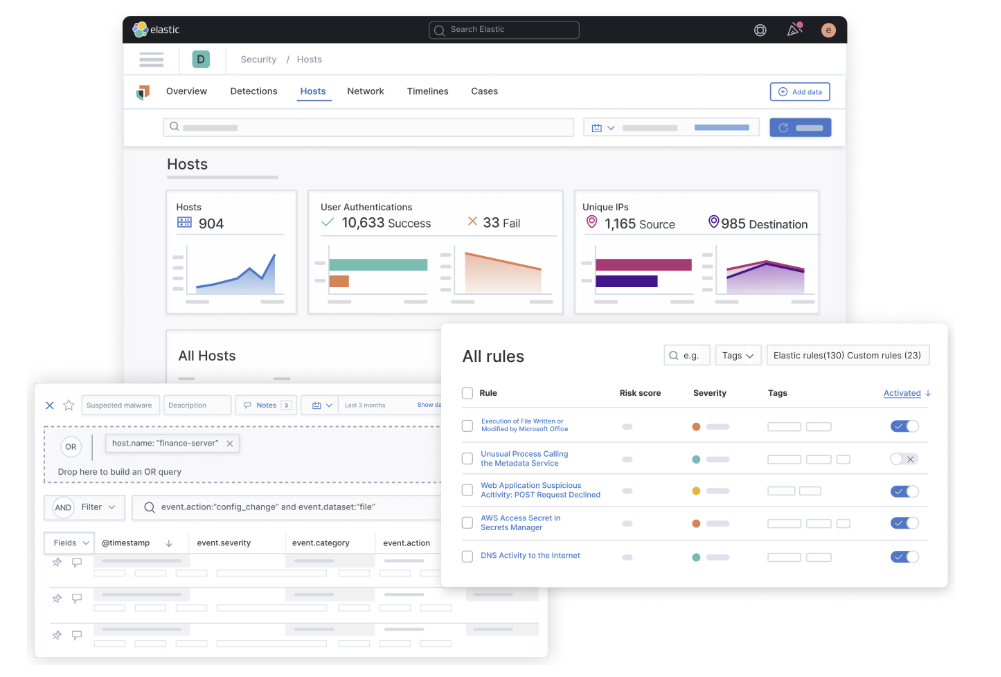
Főbb elemei:
- SIEM funkcionalitás, mint központi napló és eseménygyűjtés, korrelációk a különböző logforrások között, riasztáskezelés.
- Threat detection: előre gyártott és egyedi szabályokkal történő fenyegetés észlelés. Ezt támogató gépi tanulásalapú anomália-észlelés, a szokatlan viselkedések automatikus felismerésére.
- AI assistant és Attack Discovery a riasztások értelmezésének segítésére és az incidensek összefoglalására.
- Fejlett végpontvédelmi/EDR agentet is tartalmaz a végpontok védelmére és az azokat érintő támadások megállítására, ami természetesen szorosan integrálódik a platformmal.
- Cloud security funkciókat is tartalmaz, mint CSPM/KSPM, Cloud workload protection és felhős sebezhetőség-vizsgálat.
Az Elastic nagy előnye, hogy egységes platformot biztosít, az egyes modulok szabadon beépíthetők és fejleszthető velük a rendszer, így kevesebb eszközből álló SOC építhető vele. Nagyfokú skálázhatóság biztosít, lévén elosztott, horizontálisan bővíthető megoldás, amellyel nagy logmennyiség is hatékonyan kezelhető, és rugalmasan bővíthető további adatforrásokkal vagy növekvő beérkező információ fogadására.
Nyitott szabványokat használ és számtalan third party integrációs lehetőség (pl. threat intel források), valamint széles community támogatja. Ezek mellett költséghatékony is, mert a használt erőforrások alapján licencelődik (memória mennyisége), szabadon választhatók a használni kívánt funkciók, így a kihasználatlan funkciókért nem kell fizetni.
Összefoglalás:
Az Elastic az utóbbi években tudatosan pozícionálta magát a “nyílt forrású keresőmotor” (ELK Stack) kategóriából a “The Search AI Company” irányba. Ez nem csupán marketingfogás, hanem mély technológiaváltás eredménye, aminek következtében az Elastic technológiája összekötő híd lett a nyers vállalati adatok és a modern mesterséges intelligencia között.
Mára a Search AI képességek, a vektoros keresés és a hibrid felhőmegoldások integrálásával olyan sokoldalú platformmá vált, amely egyszerre szolgálja ki a nagyvállalati keresési igényeket, az obszervabilitást és a modern SOC-ok biztonsági követelményeit. A skálázhatóság és a rugalmas adattárolási rétegek – mint a cikkben említett frozen tier – pedig lehetővé teszik, hogy a költséghatékonyság ne a teljesítmény rovására menjen.
Gyakran Ismételt Kérdések (GYIK)
Az Elastic Stack (korábban ELK Stack) egy nyílt forráskódú gyökerekkel rendelkező platform, amely elosztott, valós idejű kereső- és analitikai motorra (Elasticsearch) épül. Főbb alkotóelemei közé tartozik a Kibana (a vizualizációs réteg, amely kódolás nélkül teszi lehetővé dashboardok és elemzések készítését) és a Logstash (az adatok gyűjtésére és feldolgozására szolgáló komponens).
A siker főbb okai:
– Freemium modell: Az ingyenes verzióval a cégek könnyen kipróbálhatják a technológiát, majd az igények növekedésével áttérhetnek az Enterprise opciókra.
– Széleskörű támogatottság: Használható fizikai szervereken, on-premise virtualizációban, Kubernetes/konténeres környezetben, hibrid felhőben és az Elastic által hostolt felhős szolgáltatásokban (Elastic Cloud Hosted, Serverless) egyaránt.
– Skálázhatóság és rugalmasság: Horizontálisan skálázható, és memória alapú, erőforrás-központú licencelést kínál, így nem kell a nem használt funkciókért fizetni.
Az Elastic úttörő szerepet tölt be a RAG (Retrieval-Augmented Generation) technológiában. A keresőmotor először kikeresi a releváns, pontos adatokat a vállalati tudásbázisból, és átadja azokat az LLM-nek a válaszadásához. Ez jelentősen csökkenti az AI „hallucinációit” (téves válaszait) és naprakész, dátum szerint korlátozható válaszokat biztosít.
Túlmutat a hagyományos logmonitorozáson:
– OpenTelemetry-kompatibilis adatgyűjtést és AI/ML-alapú anomália-észlelést biztosít.
– Egyesíti az APM-et (Application Performance Monitoring), az infrastruktúra-monitoringot és a riasztási funkciókat.
– Összekapcsolja a logokat, metrikákat és trace-eket, így a komplex mikroszolgáltatásos és felhős rendszerekben a hibák gyökéroka proaktívan, még a felhasználói panaszok előtt feltárható.
Az Elastic Security egyetlen egységes platformba integrálja a következőket:
– Következő generációs SIEM: Központi naplógyűjtés, korrelációk és AI Assistant támogatás.
– Threat Detection & EDR: Gépi tanulás alapú fenyegetés észlelés és fejlett végpontvédelem.
– Cloud Security: CSPM/KSPM és felhős munkaterhelés-védelem.
– Searchable Snapshots (Frozen Tier): Képes a hosszan tárolt, olcsóbb adattárolókban lévő adatokban is gyorsan keresni, elkerülve a más SIEM-ekre jellemző bonyolult helyreállítási folyamatokat.
